الذكاء الاصطناعي يدفع بريطانيا لتغيير عقيدتها الدفاعية السيبرانية


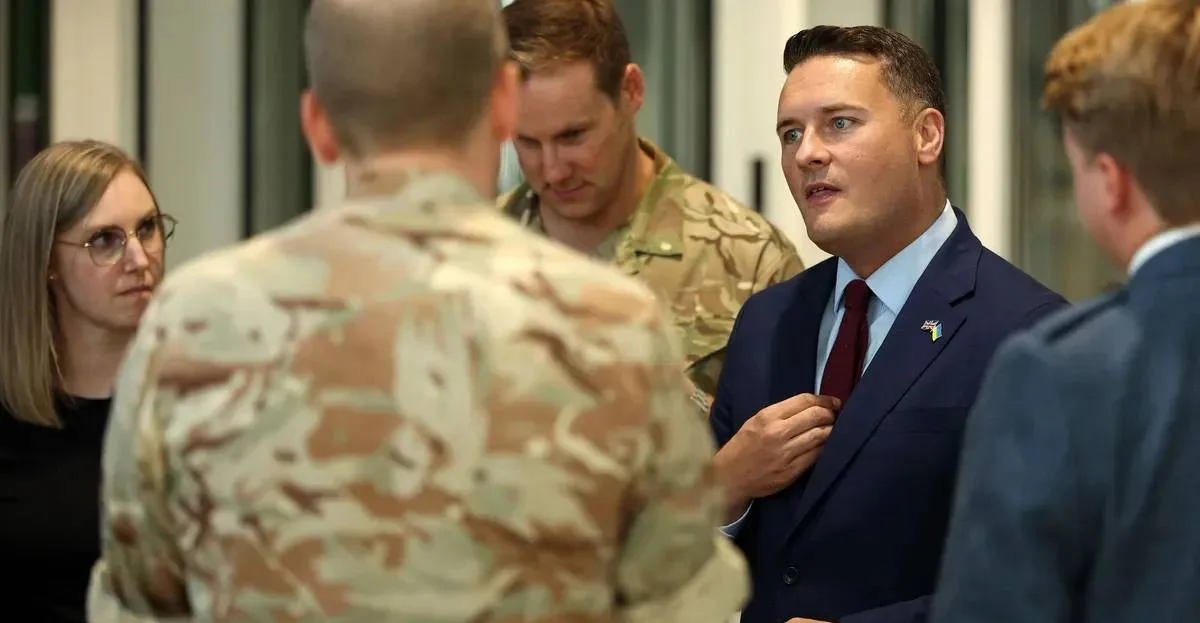
تستعد بريطانيا لتوسيع نطاق عملياتها العسكرية في مجال الأمن السيبراني، من خلال نشر وحدات متخصصة في مواقع خارج أراضيها، ولا سيما في أوروبا وآسيا، بهدف رصد مصادر الهجمات الإلكترونية وتعطيلها قبل وصولها إلى الأنظمة والشبكات العسكرية البريطانية، في تحول يعكس انتقال لندن من سياسة حماية البنية الرقمية داخلياً إلى اعتماد مقاربة استباقية لمواجهة التهديدات.
وبحسب صحيفة «ذا تايمز» البريطانية، تعتزم القوات المسلحة إرسال فرق من الجيش والبحرية وسلاح الجو إلى مواقع خارج المملكة المتحدة، ضمن عمليات تستهدف تعقّب الجهات التي تخطط لاستهداف الأنظمة العسكرية البريطانية، والعمل على إحباط محاولاتها قبل تنفيذ الهجمات.
وتتطلب هذه العمليات، وفق الصحيفة، الحصول على موافقة وزير الدفاع في الحالات المعنية، ما يضع التحركات الجديدة ضمن إطار العمليات العسكرية التي تستهدف التعامل المباشر مع مصادر التهديد، بدلاً من الاكتفاء بتعزيز إجراءات الحماية داخل الشبكات الوطنية.
ويعكس هذا التوجه تغييراً في طبيعة العقيدة الدفاعية البريطانية، إذ باتت المؤسسات العسكرية تنظر إلى الأمن السيبراني باعتباره مجالاً لا يمكن حصره داخل الحدود الجغرافية، خصوصاً مع قدرة الجهات المهاجمة على تنفيذ عملياتها عن بُعد، واستغلال ثغرات في أنظمة موزعة عبر دول ومناطق مختلفة.
الذكاء الاصطناعي يضغط على زمن الاستجابة
وفي تفسير دوافع هذا التحول، حذّر اللواء مايك فايرز، قائد قوة الدفاع السيبراني والكهرومغناطيسي، من أن التطور المتسارع في أدوات الذكاء الاصطناعي غيّر طبيعة المواجهة الإلكترونية، وقلّص الوقت المتاح أمام المؤسسات العسكرية لاكتشاف الثغرات الأمنية ومعالجتها.
وأوضح فايرز أن وزارة الدفاع البريطانية كانت تمتلك في السابق أياماً للتعامل مع بعض المخاطر الرقمية، بينما باتت مضطرة في الوقت الحالي إلى الاستجابة خلال دقائق، نتيجة تسارع قدرة الخصوم على اكتشاف نقاط الضعف واستغلالها.
وقال إن الجهات التي تواجهها بريطانيا تتمتع بقدرات متقدمة، مشدداً على أن التهديدات السيبرانية لم تعد مسألة محصورة بوزارة الدفاع، بل أصبحت تحدياً يمس المملكة المتحدة بمؤسساتها وقطاعاتها المختلفة.
وأشار إلى أن الوحدات الجديدة لن تقتصر مهمتها على مراقبة النشاط الإلكتروني، بل ستنتقل فعلياً إلى مواقع محددة خارج البلاد لتعقّب الجهات التي تحاول اختراق الأنظمة العسكرية البريطانية. واعتبر أن بلاده انتقلت من نموذج يعتمد على حماية الشبكات داخل أراضيها إلى استراتيجية تقوم على مواجهة التهديدات في مواقع تسبق وصولها إلى البنية الرقمية الوطنية.
هجمات تطال الخدمات اليومية
ويأتي هذا التوجه بعد سلسلة هجمات إلكترونية شهدتها دول أوروبية خلال الأسابيع الماضية، واستهدفت أنظمة التبريد والتجميد في متاجر كبرى، حيث تمكن قراصنة من التحكم عن بُعد بدرجات الحرارة داخل بعض الأجهزة.
وامتدت آثار هذه الهجمات إلى بريطانيا، مع تسجيل تأثر عدد محدود من أجهزة التجميد نتيجة التلاعب بدرجات حرارتها إلكترونياً. وتسلط هذه الحوادث الضوء على اتساع نطاق المخاطر السيبرانية، التي لم تعد تقتصر على المؤسسات العسكرية أو الحكومية، بل يمكن أن تطال تجهيزات مرتبطة بالخدمات التجارية وسلاسل الإمداد والاحتياجات اليومية.
وفي هذا الإطار، حذّر وزير الدفاع البريطاني ويس ستريتينغ من احتمال تعرض البنية التحتية الحيوية في المملكة المتحدة لهجمات تنفذها جهات معادية، مشيراً إلى ضرورة الجمع بين القدرات الدفاعية الإلكترونية وإمكانات الحرب الكهرومغناطيسية لمواجهة هذه التهديدات.
وأوضح أن الفرق المختصة تعمل على حماية القوات البريطانية من عمليات الرصد والتشويش، عبر دمج الإجراءات السيبرانية الدفاعية مع تقنيات الحرب الكهرومغناطيسية، بما يتيح التعامل مع أشكال متعددة من التهديدات التي قد تستهدف الاتصالات والأنظمة العسكرية.
استعدادات داخلية لاحتمالات التعطل
وبالتوازي مع التحركات العسكرية خارج الحدود، رفعت الحكومة البريطانية مستوى التحذير بشأن احتمال تعرض الخدمات الأساسية لاضطرابات واسعة، داعية المواطنين إلى الاحتفاظ بكميات احتياطية من الغذاء والمياه والأدوية، إلى جانب أجهزة راديو تعمل بالتدوير اليدوي.
وتستند هذه التوصيات إلى احتمال تعطل سلاسل التوريد أو أنظمة الدفع الإلكتروني لدى الشركات في حال وقوع أزمات تؤثر على البنية التحتية والخدمات الحيوية.
ولفت ستريتينغ إلى أن الاستعدادات المطلوبة لا تتعلق بالهجمات الإلكترونية وحدها، بل تشمل أيضاً مخاطر أخرى، مثل الفيضانات وحرائق الغابات، التي يمكن أن تؤدي إلى تعطيل الخدمات وفرض ضغوط إضافية على المؤسسات العامة.
وتكشف هذه الإجراءات عن مسارين متوازيين في الاستراتيجية البريطانية الجديدة: الأول عسكري واستباقي، يقوم على نشر وحدات متخصصة خارج البلاد لملاحقة مصادر التهديدات الرقمية، والثاني داخلي يهدف إلى تعزيز قدرة المؤسسات والمجتمع على التعامل مع اضطرابات قد تطال الخدمات الأساسية. وفي الحالتين، بات الأمن السيبراني جزءاً من مفهوم أوسع للأمن الوطني، يتداخل فيه الدفاع العسكري مع حماية البنية التحتية والاقتصاد والحياة اليومية.

أبرز العناوين ذات الصلة:
بريطانيا الأمن السيبراني الهجمات الإلكترونية الذكاء الاصطناعي الدفاع البريطاني الحرب الكهرومغناطيسية البنية التحتية أوروبا آسيا ويس ستريتينغ